أنظمة تخزين طاقة البطاريات التجارية والصناعية (C&I) (BESS) لم تعد صناديق طاقة احتياطية معزولة. بل هي مدمجة بنشاط في أنظمة SCADA للمنشآت وشبكات المحطات الافتراضية (VPP) عبر واجهات API السحابية. ويعرّض هذا الاتصال البنية التحتية الحرجة للطاقة للتهديدات السيبرانية.
وفقاً لمؤشر IBM X-Force Threat Intelligence لعام 2024، قطاعا الطاقة والتصنيع شهدا ارتفاعاً كبيراً في الهجمات المستهدفة لتقنيات التشغيل (OT)، بما يمثل أكثر من 70% من جميع حوادث برامج الفدية في البيئات الصناعية. وبالمثل، يبرز تقرير Verizon DBIR زيادة بنسبة 50% على أساس سنوي في استغلال الثغرات في أنظمة التحكم الصناعية.
وفقاً لـ NIST SP 800-82، يجب أن تطبق أنظمة التحكم الصناعية استراتيجيات الدفاع المتعمق. فالمهاجم الخبيث الذي يخترق نظام إدارة الطاقة (EMS) قد يغيّر أوامر الإرسال، فيدفع BESS إلى الشحن الزائد حتى الانفلات الحراري أو إلى الفصل أثناء طوارئ الشبكة. وتتتبع وكالة الأمن السيبراني وأمن البنية التحتية (CISA) هذه الثغرات بنشاط. وقد أبرزت نشرات CISA الأخيرة (مثل ICSA-24) استغلالات نشطة تستهدف منافذ Modbus TCP غير المصادَق عليها في العاكسات المتصلة بالشبكة ، مما يجعل بروتوكولات الأمن السيبراني المتقدمة إلزامية للبنية التحتية الحرجة.
يشرح هذا التحليل الهندسي كيف تدمج بنى BESS الحديثة معياري IEC 62443 وNERC CIP للحد من التهديدات السيبرانية وتأمين اتصالات EMS/SCADA وحماية منشآت C&I من التحكم غير المصرح به.
أهم النقاط
- تعزل تجزئة شبكة BESS شبكة التحكم (BMS/EMS) عن الشبكات المؤسسية الخارجية باستخدام DMZ.
- يمنع تشفير TLS 1.3 والتوقيعات التشفيرية هجمات الوسيط على أوامر إرسال PCS.
- يحد التحكم بالوصول القائم على الأدوار (RBAC) وتعطيل المنافذ المادية من الوصول المحلي غير المصرح به.
- تمنع عمليات الإقلاع الآمن وفحوصات سلامة البرنامج الثابت حقن الشيفرات الخبيثة في BMS.
- أصبح الامتثال لـ IEC 62443 وNERC CIP إلزامياً بصورة متزايدة لربط المرافق ومنشآت C&I الكبيرة.
لماذا تُعد أنظمة تخزين البطاريات التجارية أهدافاً للهجمات السيبرانية؟
وسّعت رقمنة تخزين الطاقة سطح الهجوم. فيتواصل BESS الحديث مع مشغل الشبكة (إشارات AGC) وSCADA المنشأة ومراكز المراقبة عن بُعد.
أثر الإرسال الخبيث والفصل
إذا حصل مهاجم على وصول غير مصرح به إلى EMS، فبإمكانه التلاعب بمنطق إرسال PCS. فعلى سبيل المثال، قد يأمر BESS بالشحن فوق حدود تياره الآمنة، دافعاً الخلايا عمداً إلى الانفلات الحراري. أو، أثناء حدث تردد في الشبكة، قد يعطّل المخترق الاستجابة الترددية، فيفصل المغذي المحلي وتتوقف عمليات المنشأة.
هندسة الامتثال لـ IEC 62443 وNERC CIP
يجب أن تمتثل موارد الطاقة الموزعة المرتبطة بأنظمة إرسال المرافق لأطر أمن سيبراني صارمة.
بنية الدفاع المتعمق
يحدد IEC 62443-3-3 متطلبات أمن النظام ومستويات الأمان. ويجب هندسة BESS ببنية دفاع متعمق. ويعني ذلك تطبيق طبقات متعددة من ضوابط الأمن، بحيث إذا اخترقت طبقة ظلت الأخرى سليمة. وفي أمريكا الشمالية، يجب أن تمتثل المنشآت المتصلة بنظام الكهرباء الضخم (BES) لمعايير NERC CIP التي تُلزم بتحديد صارم للأصول وإدارة الوصول وتسجيل الاستجابة للحوادث.
بنية BESS المتوافقة مع IEC 62443 مقابل غير المتوافقة
يجب على مقاولي EPC ومديري المنشآت تقييم الوضع السيبراني لعتاد BESS قبل الشراء. والفرق بين نظام متوافق وغير متوافق فرق بنيوي.
|
ميزة الأمان
|
BESS متوافق مع IEC 62443
|
BESS غير متوافق
|
|---|---|---|
|
الإقلاع الآمن
|
✓ (تحقق من التوقيع على مستوى العتاد)
|
× (يمكن الكتابة فوق البرنامج الثابت)
|
|
تشفير TLS 1.3
|
✓ (حركة SCADA/VPP مشفرة)
|
× (Modbus TCP بنص واضح)
|
|
RBAC
|
✓ (صلاحيات مستخدم دقيقة)
|
× (كلمات مرور مشرف مشتركة)
|
|
توقيع البرنامج الثابت
|
✓ (رفض تشفيري للشيفرة المعبوث بها)
|
× (يُسمح بتحديثات غير موقعة)
|
|
سجلات التدقيق
|
✓ (تكامل SIEM للاستجابة للحوادث)
|
× (لا تسجيل محلي للأحداث)
|
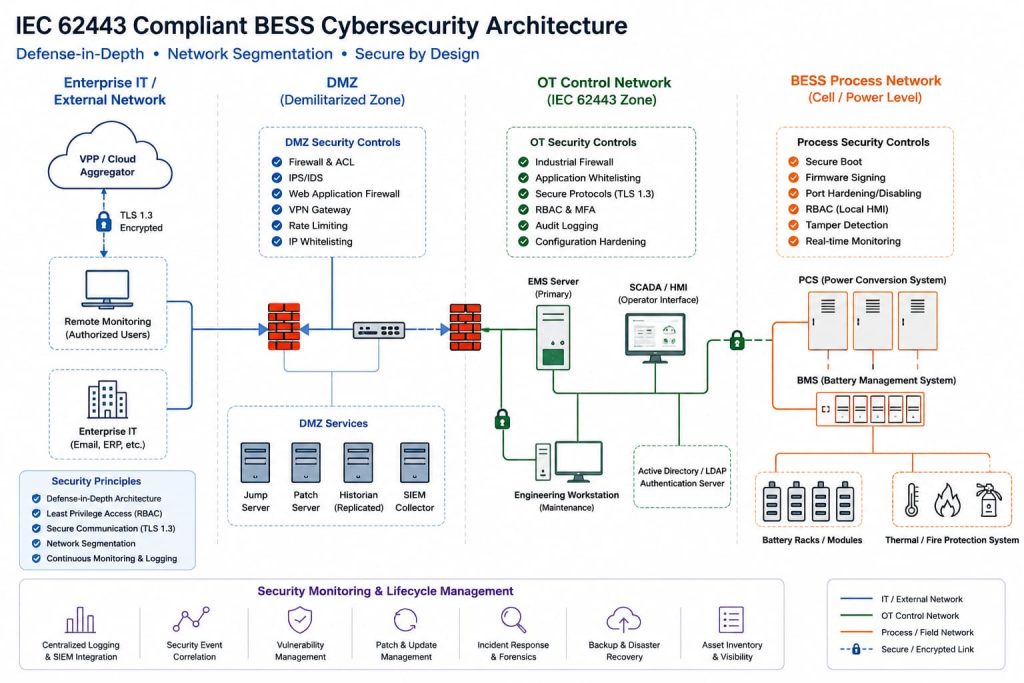
بنية DMZ وتجزئة الشبكة
لمنع الحركة الجانبية من شبكات تقنية المعلومات المؤسسية المخترقة إلى شبكة التحكم في تقنيات التشغيل (OT)، يجب أن يستخدم BESS تجزئة صارمة للشبكة.
الشكل 1: تجزئة شبكة BESS. تعزل DMZ حركة VPP/السحابة الخارجية عن شبكة التحكم OT الداخلية، مما يمنع الوصول المباشر إلى BMS وPCS.
هندسة الاتصال المشفر ومنع العبث
سلامة البيانات حاسمة. فإذا اعتُرض أمر إرسال من الشبكة (إشارة AGC) وعُدّل أثناء النقل، فقد ينفذ BESS أوامر قدرة غير آمنة.
TLS 1.3 والتوقيعات التشفيرية
يستخدم EMS تشفير TLS 1.3 لجميع الاتصالات الخارجية مع نظام SCADA أو مجمّع VPP. وهذا يمنع هجمات الوسيط. وفضلاً عن ذلك، تُلحق بأوامر الإرسال الحرجة توقيعات تشفيرية. وتتحقق وحدات PCS وBMS من هذه التوقيعات قبل تنفيذ أي تغيير في حدود القدرة، مما يضمن أن الأمر صادر من مصدر موثَّق.
الأمن المادي وسلامة البرنامج الثابت
لا يقتصر الأمن السيبراني على بروتوكولات الشبكة. فالوصول المادي إلى خزانات BESS يشكل تهديداً مساوياً.
الإقلاع الآمن وتعطيل المنافذ
- الإقلاع الآمن: تستخدم متحكمات BMS وEMS عمليات إقلاع آمن. ويتحقق العتاد من التوقيع التشفيري للبرنامج الثابت قبل التنفيذ. وإذا حاول مهاجم رفع برنامج ثابت خبيث عبر منفذ JTAG مادي، يرفض النظام الشيفرة ويوقف عملية الإقلاع.
- تعطيل المنافذ المادية: المنافذ المادية غير المستخدمة (USB وEthernet والتسلسلي) في PCS وBMS معطلة افتراضياً. وتتطلب التهيئة والصيانة وصولاً موثَّقاً عبر منفذ صيانة مخصص مقفل.
- التحكم بالوصول القائم على الأدوار (RBAC): يتطلب الوصول إلى HMI المحلية مصادقة متعددة العوامل. ويضمن RBAC أن يتمكن مشغل المنشأة من عرض حالة النظام لكن لا يستطيع تغيير حدود الحماية الحرجة (مثل عتبات الجهد الزائد) دون صلاحيات هندسية مرتفعة.
قائمة تحقق الأمن السيبراني قبل شراء BESS
لضمان مرونة الشبكة والامتثال، ينبغي لمقاولي EPC ومديري المنشآت التحقق من ميزات الأمان التالية قبل شراء نظام تخزين بطاريات تجاري:
- تشفير TLS 1.3 لجميع اتصالات SCADA/VPP الخارجية.
- التحكم بالوصول القائم على الأدوار (RBAC) مع المصادقة متعددة العوامل (MFA).
- عملية إقلاع آمن مفروضة بالعتاد.
- وثائق الامتثال لـ IEC 62443-3-3 بمستوى أمان 2 (أو أعلى).
- توقيع تشفيري للبرنامج الثابت لجميع التحديثات عبر الهواء (OTA) والمحلية.
- سجلات تدقيق متوافقة مع SIEM لاكتشاف التسلل والاستجابة للحوادث.
- تعطيل المنافذ المادية (USB وEthernet) على المتحكمات الداخلية.
- بنية شبكة جاهزة لـ DMZ لتجزئة OT/IT.
تجربة ميدانية: نشر شبكة مصغرة لمستشفى في هيوستن، تكساس، 2025
في أوائل 2025، نشر مركز طبي في هيوستن بولاية تكساس BESS بالحالة الصلبة الهجينة لمرونة دعم الحياة الحرج خلال موسم الأعاصير. وفرض فريق أمن المعلومات في المستشفى امتثالاً صارماً لـ IEC 62443. وحُجبت معرّفات العميل بموجب اتفاقية سرية، لكن معاملات المشروع وبيانات التشغيل التجريبي التالية موثَّقة مقابل سجلات FAT في المصنع وتقارير SAT في الموقع واختبارات اختراق من طرف ثالث.
معلمات المشروع وتكوين النظام
- تاريخ التشغيل التجريبي: مارس 2025
- القدرة المقننة: PCS بقدرة 500 kW
- سعة البطارية: 1 MWh (LFP بالحالة الصلبة الهجينة)
- طراز PCS: MegSolid PCS-500 مع محول عزل مدمج
- جهة الاختبار: شركة مستقلة من طرف ثالث لأمن OT
دروس هندسية مستفادة (بناءً على سجلات التشغيل التجريبي)
- مخاطر DoS من الاستعلام عبر API: أثناء التشغيل التجريبي، تسبب الاستعلام عالي التردد عبر API من مجمّع VPP في حالة حجب الخدمة (DoS) على جدار EMS الناري. وطبّق فريق الهندسة تحديد المعدل والقوائم البيضاء لعناوين IP في DMZ لتثبيت تدفق البيانات.
- التحقق من البرنامج الثابت: فشل تحديث روتيني للبرنامج الثابت عبر HMI المحلية في فحص التوقيع التشفيري. وأوقفت عملية الإقلاع الآمن التحديث، مانعةً هجوم تراجع محتملاً، وسجّلت الحدث في نظام معلومات وأحداث الأمن (SIEM) الخاص بـ SCADA.
- كشف التسلل المادي: دُمجت أبواب الخزانة بمفاتيح كشف العبث. وأثناء الاختبار، أدى فتح باب خزانة دون مصادقة إلى تنبيه فوري لمركز أمن المنشأة وقفل HMI المحلية.
نتائج مشاريع قابلة للتحقق
- التقييم الأمني: لم تُحدَّد ثغرات حرجة أثناء اختبار الاختراق من طرف ثالث الذي أُجري قبل التشغيل التجريبي.
- الموافقة على الامتثال: استوفى بنجاح متطلبات IEC 62443-3-3 بمستوى أمان 2.
- مرونة الطاقة: حافظ على استمرارية تشغيلية بنسبة 100% للأحمال الطبية الحرجة أثناء انقطاع شبكة محاكى.
- ملاحظة: تختلف النتائج بحسب تكوين الموقع والتعرفة المحلية والظروف البيئية.
هندسة الأمن السيبراني عبر التكامل المصنعي
لا يعتمد أداء الأمن السيبراني على تهيئة البرمجيات فقط، بل أيضاً على التكامل المصنعي وعمليات التصنيع الآمنة وتوقيع البرنامج الثابت ومراقبة جودة دورة الحياة. وتتفاوت هذه القدرات الهندسية تفاوتاً كبيراً بين المصنّعين.
يجب أن يتضمن اختبار القبول في المصنع (FAT) اختبار اختراق الشبكة والتحقق من سلامة البرنامج الثابت والتحقق من زمن الاتصال قبل الشحن. ويضمن التكامل المصنعي إمكانية تتبع قائمة المواد (BOM) حتى لوحة التحكم، بما يضمن عدم إدخال وحدات شبكة مزيفة أو مخترقة إلى سلسلة التوريد. وبصفتها مصنّعاً متكاملاً في المصنع، تضمن MegSolid تضمين بروتوكولات الأمن السيبراني هذه في بطارية هجينة من نوع الحالة الصلبة بنية و EMS للشبكات المصغرة منذ البداية. ونقدم خدمات شاملة التصنيع وفقًا لمعايير OEM/ODM لضمان أن ESS بخزانة خارجية 215kWh وشبكات اتصالات BMS وEMS الداخلية محصّنة ضد التهديدات المادية وتهديدات الشبكة. (للاطلاع على المعرفة الأساسية حول سلامة النظام، اقرأ الانفلات الحراري دليل الوقاية).
مرجعية MegSolid في التصنيع
يُتحقق من سلطة التصنيع لدى MegSolid عبر بروتوكولات اختبار من طرف ثالث يديرها TÜV Rheinland وSGS. ويُدقق تتبع BOM وهندسة مصفوفة الإلكتروليت الصلب بموجب IEC 62619 إرشادات، وصُممت بنية الخزانة الخارجية 215kWh وفق UL 9540A منهجية التقييم. وبصفتها مصنّعاً مباشراً، توفر MegSolid هذه الحلول الهندسية المتكاملة لشركاء EPC العالميين.
المراجع والمعايير الصناعية
تتوافق تصاميم MegSolid الهندسية وبروتوكولات الاختبار مع الأطر التنظيمية ومعايير الصناعة التالية:
- IEC 62443-3-3:2013: شبكات الاتصالات الصناعية - أمن الشبكة والنظام - متطلبات أمن النظام ومستويات الأمان.
- NIST SP 800-82: دليل أمن تقنيات التشغيل (OT).
- CISA: إرشادات ثغرات OT الصادرة عن وكالة الأمن السيبراني وأمن البنية التحتية.
- IBM X-Force: مؤشر Threat Intelligence لعام 2024.
- Verizon DBIR: تقرير التحقيقات في خروقات البيانات.
- NERC CIP: معايير حماية البنية التحتية الحرجة للنظام الكهربائي الضخم.
- IEEE: 1547-2018 معيار الربط البيني وقابلية التشغيل البيني للموارد الطاقية الموزعة.
- اللجنة الانتخابية الدولية (IEC): 62619 متطلبات السلامة للخلايا والبطاريات الثانوية الليثيومية في التطبيقات الصناعية.
- UL: 9540A معيار سلامة أنظمة ومعدات تخزين الطاقة.
الأسئلة الشائعة
Q1: لماذا تحتاج أنظمة تخزين البطاريات التجارية إلى الأمن السيبراني؟
ترتبط أنظمة BESS الحديثة بشبكات SCADA وVPP. ودون أمن سيبراني، قد يخترق المهاجمون EMS ويغيّرون أوامر الإرسال ويدفعون البطارية إلى الانفلات الحراري أو يفصلون الطاقة أثناء طوارئ الشبكة.
Q2: ما المقصود بالامتثال لـ IEC 62443 في BESS؟
IEC 62443-3-3 معيار دولي لأمن أنظمة التحكم الصناعية. ويتطلب بنية دفاع متعمق، تشمل تجزئة الشبكة والاتصالات المشفرة وعمليات الإقلاع الآمن، لحماية BESS من التهديدات السيبرانية.
Q3: كيف تحمي تجزئة الشبكة نظام BESS؟
تستخدم تجزئة الشبكة منطقة DMZ وجدراناً نارية لعزل شبكة التحكم التشغيلية الداخلية (OT) (BMS/EMS) عن شبكات تقنية المعلومات المؤسسية الخارجية. وهذا يمنع الحركة الجانبية إذا اختُرقت شبكة الشركة.
Q4: هل يمكن لمخترق تغيير أوامر إرسال BESS؟
دون تشفير، نعم. ولمنع ذلك، يستخدم EMS تشفير TLS 1.3 وتوقيعات تشفيرية. ويتحقق PCS وBMS من هذه التوقيعات قبل تنفيذ أي أوامر قدرة، مما يمنع هجمات الوسيط.
Q5: ماذا يحدث إذا حاول أحدهم رفع برنامج ثابت خبيث إلى BMS؟
يستخدم BMS عملية إقلاع آمن. إذ يتحقق العتاد من التوقيع التشفيري للبرنامج الثابت. وإذا كان التوقيع غير صالح أو تم العبث به، يرفض النظام الشيفرة ويوقف عملية الإقلاع.
Q6: هل الوصول المادي إلى خزانات BESS مؤمَّن؟
نعم. المنافذ المادية غير المستخدمة (USB وEthernet) معطلة افتراضياً. وأبواب الخزانة مزودة بمفاتيح كشف العبث، وتتطلب HMI المحلية مصادقة متعددة العوامل وتحكماً بالوصول قائماً على الأدوار (RBAC).
Q7: هل يمتثل BESS لمعايير الأمن السيبراني لشبكات أمريكا الشمالية؟
نعم. صُممت الأنظمة المتصلة بنظام الكهرباء الضخم (BES) للامتثال لمعايير NERC CIP التي تُلزم بتحديد الأصول وإدارة الوصول وتسجيل الاستجابة للحوادث.
Q8: كيف يتعامل النظام مع الاستعلام عالي التردد عبر API من VPP؟
قد يتسبب الاستعلام عالي التردد في حالة حجب الخدمة (DoS). وتطبّق DMZ الخاصة بـ EMS تحديد المعدل والقوائم البيضاء لعناوين IP لتثبيت تدفق البيانات وضمان توافر النظام.
Q9: هل الاختبار في المصنع مطلوب للامتثال السيبراني؟
نعم. يتضمن اختبار القبول في المصنع (FAT) اختبار اختراق الشبكة والتحقق من سلامة البرنامج الثابت والتحقق من زمن الاتصال لضمان عدم وجود ثغرات قبل النشر.
Q10: ما بروتوكولات الاتصال المدعومة للتكامل الآمن مع SCADA؟
يدعم متحكم EMS بروتوكولي Modbus TCP وDNP3 الآمنين القائمين على Ethernet مع المصادقة، مما يتيح مراقبة وتحكماً عن بُعد مشفرين من منصات SCADA الصناعية.
Q11: كيف تؤمّن نظام تخزين طاقة البطاريات ضد الاختراق؟
أمّن BESS بتطبيق بنية الدفاع المتعمق وفق IEC 62443. ويشمل ذلك تجزئة الشبكة عبر DMZ والاتصال المشفر بـ TLS 1.3 والتوقيعات التشفيرية لأوامر الإرسال وعمليات الإقلاع الآمن وتعطيل المنافذ المادية.
Q12: ما الامتثال لـ NERC CIP لتخزين الطاقة؟
NERC CIP (حماية البنية التحتية الحرجة) مجموعة معايير للأمن السيبراني إلزامية للأصول المتصلة بنظام الكهرباء الضخم في أمريكا الشمالية. وتتطلب تحكماً صارماً بالوصول وتسجيلاً للحوادث وإدارة لسلامة النظام لـ BESS.
Q13: هل يمكن لهجوم سيبراني أن يسبب انفلاتاً حرارياً في BESS؟
إذا اخترق مهاجم EMS وغيّر حدود الحماية من الشحن الزائد، فمن الناحية النظرية قد يدفع البطارية إلى الانفلات الحراري. وصُمم الإقلاع الآمن وRBAC والتوقيعات التشفيرية لمنع التغييرات غير المصرح بها على هذه الحدود الحرجة.
احصل على استشارة هندسية مخصصة لشبكتك المصغّرة
للاستشارات الفنية واختيار أنظمة الشبكات المصغّرة والتعاون في OEM/ODM وفرص التوزيع، تواصل مع فريقنا الهندسي:
المبيعات العالمية والمقر الرئيسي (هونغ كونغ):
الشقة رقم 7، الطابق 11، المبنى C، مركز هانغ واي الصناعي، 6 شارع كين تاي، توين مون، هونغ كونغ
- البريد الإلكتروني: [email protected]
- الهاتف: +852 59811073
منشأة البحث والتطوير والتصنيع (هوتشو):
جمهورية الصين الشعبية، مقاطعة تشجيانغ، مدينة هوتشو، منطقة تايهو الجنوبية الجديدة، شارع منغشي رقم 898
- الموقع الإلكتروني: https://www.solidess.com/