 Aller au contenu
Les systèmes de stockage d'énergie par batteries commerciaux et industriels (C&I) (BESS) ne sont plus des boîtiers de secours isolés. Ils sont activement intégrés aux systèmes SCADA des installations et aux réseaux de centrales virtuelles (VPP) via des API cloud. Cette connectivité expose l'infrastructure électrique critique aux cybermenaces.
Selon l'IBM X-Force Threat Intelligence Index 2024, les secteurs de l'énergie et de la fabrication ont connu une forte hausse des attaques ciblant les OT, représentant plus de 70 % de tous les incidents de rançongiciel en environnement industriel. De même, le Verizon DBIR met en évidence une hausse de 50 % d'une année sur l'autre de l'exploitation de vulnérabilités dans les systèmes de contrôle industriels.
Selon la NIST SP 800-82, les systèmes de contrôle industriels doivent mettre en œuvre des stratégies de défense en profondeur. Un acteur malveillant pénétrant le système de gestion de l'énergie (EMS) pourrait modifier les ordres de dispatch, poussant le BESS à une surcharge jusqu'à l'emballement thermique ou à une déconnexion pendant une urgence réseau. La Cybersecurity and Infrastructure Security Agency (CISA) suit activement ces vulnérabilités. Les avis récents de la CISA (par ex. ICSA-24) ont mis en évidence des exploitations actives ciblant les ports Modbus TCP non authentifiés dans les onduleurs raccordés au réseau , rendant obligatoires des protocoles avancés de cybersécurité pour les infrastructures critiques.
Cette analyse d'ingénierie explique comment les architectures BESS modernes intègrent les normes IEC 62443 et NERC CIP pour atténuer les cybermenaces, sécuriser les communications EMS/SCADA et protéger les installations C&I contre toute prise de contrôle non autorisée.
Points clés
- La segmentation réseau du BESS isole le réseau de commande (BMS/EMS) des réseaux d'entreprise externes à l'aide de DMZ.
- Le chiffrement TLS 1.3 et les signatures cryptographiques empêchent les attaques de l'homme du milieu sur les ordres de dispatch du PCS.
- Le contrôle d'accès basé sur les rôles (RBAC) et la désactivation des ports physiques restreignent l'accès local non autorisé.
- Les processus de démarrage sécurisé et les contrôles d'intégrité du firmware empêchent l'injection de code malveillant dans le BMS.
- La conformité à l'IEC 62443 et au NERC CIP devient de plus en plus obligatoire pour les raccordements aux réseaux publics et aux grandes installations C&I.
Pourquoi les systèmes de stockage par batteries commerciaux sont-ils des cibles de cyberattaques ?
La numérisation du stockage d'énergie a élargi la surface d'attaque. Un BESS moderne communique avec le gestionnaire de réseau (signaux AGC), le SCADA de l'installation et des centres de supervision à distance.
L'impact d'un dispatch malveillant et d'une déconnexion
Si un attaquant obtient un accès non autorisé à l'EMS, il peut manipuler la logique de dispatch du PCS. Par exemple, il pourrait commander au BESS de charger au-delà de ses limites de courant sûres, poussant volontairement les cellules à l'emballement thermique. Ou bien, lors d'un événement de fréquence du réseau, un pirate pourrait désactiver la réponse en fréquence, provoquant le déclenchement du départ local et l'arrêt des opérations de l'installation.
Ingénierie de la conformité IEC 62443 et NERC CIP
Les ressources énergétiques distribuées interconnectées aux systèmes de dispatch des opérateurs doivent respecter des cadres de cybersécurité stricts.
Architecture de défense en profondeur
L'IEC 62443-3-3 définit les exigences de sécurité du système et les niveaux de sécurité. Le BESS doit être conçu avec une architecture de défense en profondeur. Cela signifie mettre en œuvre plusieurs couches de contrôles de sécurité, de sorte que si l'une est franchie, les autres restent intactes. En Amérique du Nord, les installations raccordées au réseau électrique de transport (BES) doivent respecter les normes NERC CIP, qui imposent une identification stricte des actifs, la gestion des accès et la journalisation de la réponse aux incidents.
Architecture BESS conforme IEC 62443 et non conforme
Les EPC et les gestionnaires d'installations doivent évaluer la posture de cybersécurité du matériel BESS avant l'achat. La différence entre un système conforme et un système non conforme est structurelle.
|
Fonction de sécurité |
BESS conforme IEC 62443 |
BESS non conforme |
|---|---|---|
| Démarrage sécurisé | ✓ (validation de signature matérielle) | × (le firmware peut être écrasé) |
| Chiffrement TLS 1.3 | ✓ (trafic SCADA/VPP chiffré) | × (Modbus TCP en clair) |
| RBAC | ✓ (privilèges utilisateur granulaires) | × (mots de passe administrateur partagés) |
| Signature du firmware | ✓ (rejet cryptographique du code altéré) | × (mises à jour non signées autorisées) |
| Journaux d'audit | ✓ (intégration SIEM pour la réponse aux incidents) | × (aucune journalisation locale des événements) |
Architecture DMZ et segmentation réseau
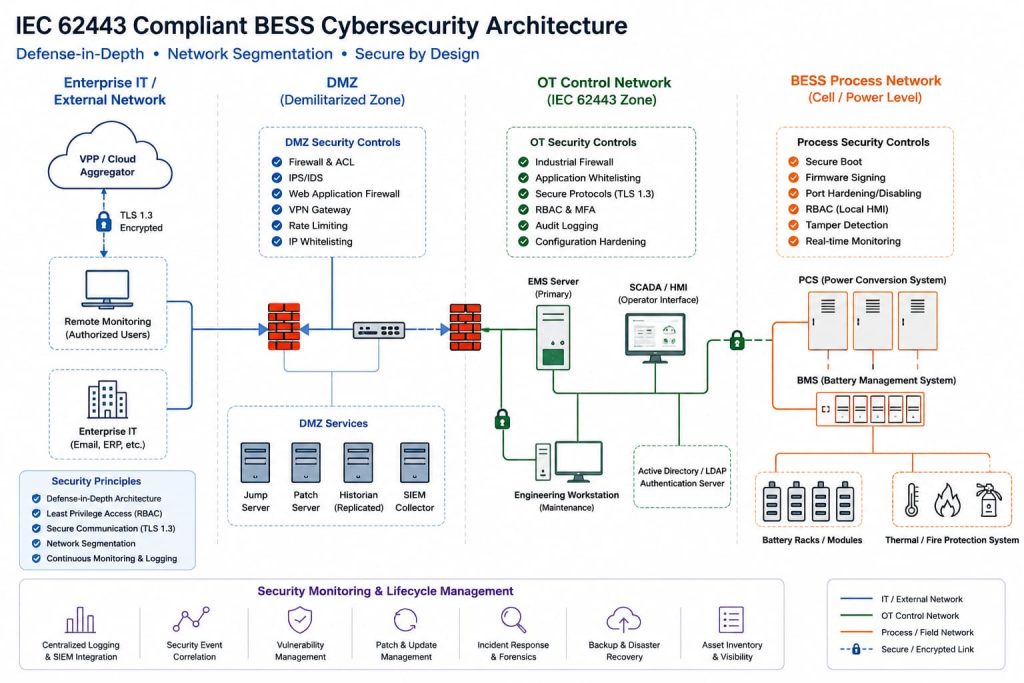
Pour empêcher le mouvement latéral des réseaux IT d'entreprise compromis vers le réseau de commande des technologies opérationnelles (OT), le BESS doit utiliser une segmentation réseau stricte.
Figure 1 : segmentation réseau du BESS. Une DMZ isole le trafic externe VPP/cloud du réseau de commande OT interne, empêchant l'accès direct au BMS et au PCS.
Ingénierie de la communication chiffrée et de l'anti-falsification
L'intégrité des données est critique. Si un ordre de dispatch du réseau (signal AGC) est intercepté et modifié en transit, le BESS pourrait exécuter des ordres de puissance dangereux.
TLS 1.3 et signatures cryptographiques
L'EMS utilise le chiffrement TLS 1.3 pour toutes les communications externes avec le système SCADA ou l'agrégateur VPP. Cela empêche les attaques de l'homme du milieu. En outre, les ordres de dispatch critiques sont accompagnés de signatures cryptographiques. Les modules PCS et le BMS vérifient ces signatures avant d'exécuter toute modification de limite de puissance, garantissant que l'ordre provient d'une source authentifiée.
Sécurité physique et intégrité du firmware
La cybersécurité ne se limite pas aux protocoles réseau. L'accès physique aux armoires du BESS représente une menace équivalente.
Démarrage sécurisé et désactivation des ports
- Démarrage sécurisé : Les contrôleurs BMS et EMS utilisent des processus de démarrage sécurisé. Le matériel valide la signature cryptographique du firmware avant l'exécution. Si un attaquant tente de charger un firmware malveillant via un port JTAG physique, le système rejette le code et interrompt le démarrage.
- Désactivation des ports physiques : Les ports physiques inutilisés (USB, Ethernet, série) du PCS et du BMS sont désactivés par défaut. La configuration et la maintenance exigent un accès authentifié via un port de maintenance dédié et verrouillé.
- Contrôle d'accès basé sur les rôles (RBAC) : L'accès à l'IHM locale exige une authentification multifacteur. Le RBAC garantit qu'un opérateur de l'installation peut consulter l'état du système mais ne peut pas modifier les limites de protection critiques (par ex. seuils de surtension) sans privilèges d'ingénierie élevés.
Liste de contrôle de cybersécurité avant l'achat d'un BESS
Pour garantir la résilience du réseau et la conformité, les EPC et les gestionnaires d'installations doivent vérifier les fonctions de sécurité suivantes avant d'acheter un système de stockage par batteries commercial :
- Chiffrement TLS 1.3 pour toutes les communications SCADA/VPP externes.
- Contrôle d'accès basé sur les rôles (RBAC) avec authentification multifacteur (MFA).
- Processus de démarrage sécurisé appliqué par le matériel.
- Documentation de conformité IEC 62443-3-3 au niveau de sécurité 2 (ou supérieur).
- Signature cryptographique du firmware pour toutes les mises à jour OTA et locales.
- Journaux d'audit compatibles SIEM pour la détection d'intrusion et la réponse aux incidents.
- Désactivation des ports physiques (USB, Ethernet) sur les contrôleurs internes.
- Architecture réseau prête pour DMZ pour la segmentation OT/IT.
Retour d'expérience : déploiement d'un microréseau hospitalier à Houston (Texas) en 2025
Début 2025, un centre médical de Houston (Texas) a déployé un BESS hybride à électrolyte solide pour la résilience de l'assistance vitale critique pendant la saison des ouragans. L'équipe de sécurité informatique de l'hôpital a imposé une stricte conformité IEC 62443. Les identifiants du client sont tenus confidentiels sous NDA, mais les paramètres du projet et les données de mise en service ci-dessous sont vérifiés par rapport aux journaux FAT d'usine, aux rapports SAT sur site et aux tests d'intrusion d'un tiers.
Paramètres du projet et configuration du système
- Date de mise en service : mars 2025
- Puissance nominale : PCS de 500 kW
- Capacité de la batterie : 1 MWh (LFP hybride à électrolyte solide)
- Modèle de PCS : MegSolid PCS-500 avec transformateur d'isolement intégré
- Organisme d'essai : Société tierce indépendante de sécurité OT
Enseignements d'ingénierie (d'après les relevés de mise en service)
- Risque de DoS lié à l'interrogation API : Pendant la mise en service, l'interrogation API à haute fréquence de l'agrégateur VPP a provoqué un déni de service (DoS) sur le pare-feu de l'EMS. L'équipe d'ingénierie a mis en place une limitation de débit et une liste blanche d'IP dans la DMZ pour stabiliser le flux de données.
- Vérification du firmware : Une mise à jour de routine du firmware via l'IHM locale a échoué à la vérification de signature cryptographique. Le démarrage sécurisé a interrompu la mise à jour, évitant une éventuelle attaque par retour en arrière, et a consigné l'événement dans le système de gestion des informations et événements de sécurité (SIEM) du SCADA.
- Détection d'intrusion physique : Les portes des armoires étaient intégrées à des contacteurs anti-effraction. Pendant les essais, l'ouverture d'une porte d'armoire sans authentification a déclenché une alerte immédiate au centre de sécurité de l'installation et verrouillé l'IHM locale.
Résultats de projets vérifiables
- Évaluation de sécurité : Aucune vulnérabilité critique n'a été identifiée lors des tests d'intrusion tiers menés avant la mise en service.
- Approbation de conformité : A satisfait avec succès aux exigences IEC 62443-3-3 de niveau de sécurité 2.
- Résilience énergétique : A maintenu une continuité opérationnelle de 100 % pour les charges médicales critiques lors d'un blackout simulé du réseau.
- Remarque : les résultats varient selon la configuration du site, les tarifs locaux et les conditions environnementales.
Ingénierie de la cybersécurité par l'intégration en usine
La performance en cybersécurité ne dépend pas seulement de la configuration logicielle, mais aussi de l'intégration en usine, des processus de fabrication sécurisés, de la signature du firmware et du contrôle qualité du cycle de vie. Ces capacités d'ingénierie varient sensiblement d'un fabricant à l'autre.
L'essai de réception en usine (FAT) doit inclure des tests d'intrusion réseau, la validation de l'intégrité du firmware et la vérification de la latence de communication avant l'expédition. L'intégration en usine garantit la traçabilité de la nomenclature (BOM) jusqu'à la carte de commande, assurant qu'aucun module réseau contrefait ou compromis n'est introduit dans la chaîne d'approvisionnement. En tant que fabricant intégré en usine, MegSolid veille à ce que ces protocoles de cybersécurité soient intégrés dans l' Batterie hybride à l'état solide architecture et dans l' EMS de microréseau dès la conception. Nous proposons des services complets de Fabrication OEM/ODM afin de garantir que le ESS en armoire extérieure 215kWh et ses réseaux internes Communication BMS et EMS sont durcis contre les menaces physiques et réseau. (Pour les connaissances de base sur la sécurité du système, lisez notre Emportement thermique guide de prévention).
MegSolid, référence en fabrication
L'autorité de fabrication de MegSolid est vérifiée par des protocoles d'essai tiers administrés par TÜV Rheinland et SGS. La traçabilité de la BOM et l'ingénierie de la matrice d'électrolyte solide sont auditées selon les IEC 62619 lignes directrices, et l'architecture de l'armoire extérieure de 215kWh est conçue selon la UL 9540A méthodologie d'évaluation. En tant que fabricant direct, MegSolid fournit ces solutions d'ingénierie intégrées aux partenaires EPC mondiaux.
Références et normes du secteur
Les conceptions et protocoles d'essai de MegSolid sont alignés sur les cadres réglementaires et normes industrielles suivants :
- IEC 62443-3-3:2013: Réseaux de communication industriels — Sécurité des réseaux et des systèmes — Exigences de sécurité du système et niveaux de sécurité.
- NIST SP 800-82 : Guide de la sécurité des technologies opérationnelles (OT).
- CISA: Lignes directrices de la Cybersecurity and Infrastructure Security Agency sur les vulnérabilités OT.
- IBM X-Force : Threat Intelligence Index 2024.
- Verizon DBIR : Rapport d'enquêtes sur les violations de données.
- NERC CIP: Normes de protection des infrastructures critiques pour le réseau électrique de transport.
- IEEE : 1547-2018 Norme pour l'interconnexion et l'interopérabilité des ressources énergétiques distribuées.
- IEC : 62619 Exigences de sécurité pour les éléments et batteries secondaires au lithium en applications industrielles.
- UL : 9540A Norme de sécurité pour les systèmes et équipements de stockage d'énergie.
FAQ
Q1 : Pourquoi les systèmes commerciaux de stockage par batterie ont-ils besoin d'une cybersécurité ?
Les systèmes de stockage d'énergie par batterie (BESS) modernes sont connectés aux réseaux SCADA et VPP. En l'absence de cybersécurité, des pirates informatiques pourraient s'introduire dans le système de gestion de l'énergie (EMS), modifier les commandes de répartition, provoquer un emballement thermique de la batterie ou couper l'alimentation en cas d'urgence sur le réseau.
Q2 : Qu'entend-on par « conformité à la norme IEC 62443 » pour les systèmes de stockage d'énergie par batterie (BESS) ?
La norme IEC 62443-3-3 est une norme internationale relative à la sécurité des systèmes de contrôle industriels. Elle impose une architecture de défense en profondeur, comprenant notamment la segmentation du réseau, les communications chiffrées et des processus de démarrage sécurisés, afin de protéger le BESS contre les cybermenaces.
Q3 : En quoi la segmentation du réseau protège-t-elle un système de stockage d'énergie par batterie (BESS) ?
La segmentation du réseau utilise une zone DMZ et des pare-feu pour isoler le réseau de contrôle OT interne (BMS/EMS) des réseaux informatiques externes de l'entreprise. Cela permet d'empêcher toute propagation latérale en cas de compromission du réseau de l'entreprise.
Q4 : Un pirate informatique peut-il modifier les commandes de répartition du BESS ?
Sans chiffrement, oui. Pour éviter cela, l'EMS utilise le chiffrement TLS 1.3 et des signatures cryptographiques. Le PCS et le BMS vérifient ces signatures avant d'exécuter toute commande de puissance, ce qui permet d'empêcher les attaques de type « homme du milieu ».
Q5 : Que se passe-t-il si quelqu'un tente d'installer un micrologiciel malveillant sur le BMS ?
Le BMS utilise un processus de démarrage sécurisé. Le matériel vérifie la validité de la signature cryptographique du micrologiciel. Si la signature n'est pas valide ou a été altérée, le système rejette le code et interrompt le processus de démarrage.
Q6 : l'accès physique aux armoires du BESS est-il sécurisé ?
Oui. Les ports physiques inutilisés (USB, Ethernet) sont désactivés par défaut. Les portes des armoires sont équipées de contacteurs anti-effraction, et l'IHM locale exige une authentification multifacteur et un contrôle d'accès basé sur les rôles (RBAC).
Q7 : le BESS est-il conforme aux normes de cybersécurité des réseaux nord-américains ?
Oui. Les systèmes raccordés au réseau électrique de transport (BES) sont conçus pour respecter les normes NERC CIP, qui imposent l'identification des actifs, la gestion des accès et la journalisation de la réponse aux incidents.
Q8 : comment le système gère-t-il l'interrogation API à haute fréquence d'un VPP ?
Une interrogation à haute fréquence peut provoquer un déni de service (DoS). La DMZ de l'EMS applique une limitation de débit et une liste blanche d'IP pour stabiliser le flux de données et garantir la disponibilité du système.
Q9 : un essai en usine est-il requis pour la conformité en cybersécurité ?
Oui. L'essai de réception en usine (FAT) comprend des tests d'intrusion réseau, la validation de l'intégrité du firmware et la vérification de la latence de communication afin de garantir l'absence de vulnérabilités avant le déploiement.
Q10 : quels protocoles de communication sont pris en charge pour une intégration SCADA sécurisée ?
Le contrôleur EMS prend en charge Modbus TCP et DNP3 sécurisés sur Ethernet avec authentification, permettant une supervision et une commande à distance chiffrées depuis des plateformes SCADA industrielles.
Q11 : comment sécuriser un système de stockage d'énergie par batteries contre le piratage ?
Assurez la sécurité d'un système de stockage d'énergie par batterie (BESS) en mettant en œuvre l'architecture de défense en profondeur conforme à la norme IEC 62443. Cela comprend la segmentation du réseau en zone démilitarisée (DMZ), les communications chiffrées via TLS 1.3, les signatures cryptographiques pour les commandes de déclenchement, les processus de démarrage sécurisés et la désactivation des ports physiques.
Q12 : qu'est-ce que la conformité NERC CIP pour le stockage d'énergie ?
NERC CIP (Critical Infrastructure Protection) est un ensemble de normes de cybersécurité obligatoires pour les actifs raccordés au réseau électrique de transport nord-américain. Elle exige un contrôle d'accès strict, la journalisation des incidents et la gestion de l'intégrité du système pour les BESS.
Q13 : une cyberattaque peut-elle provoquer un emballement thermique dans un BESS ?
Si un attaquant pénètre l'EMS et modifie les limites de protection contre la surcharge, il pourrait théoriquement pousser la batterie à l'emballement thermique. Le démarrage sécurisé, le RBAC et les signatures cryptographiques sont conçus pour empêcher les modifications non autorisées de ces limites critiques.
Obtenez votre consultation d'ingénierie microgrid sur mesure
Pour une consultation technique, le choix de systèmes microgrid, une coopération OEM/ODM ou des opportunités de distribution, contactez notre équipe d'ingénieurs :
Ventes internationales et siège social (Hong Kong) :
APPARTEMENT 7, 11e étage, BLOC C, HANG WAI IND CTR, 6, rue KIN TAI, TUEN MUN, HONG KONG
- Courriel : [email protected]
- Téléphone : +852 59811073
Centre de R&D et de production (Huzhou) :
898, rue Mengxi, Nouvelle zone du Taihu Sud, ville de Huzhou, province du Zhejiang, République populaire de Chine
- Site web : https://www.solidess.com/
